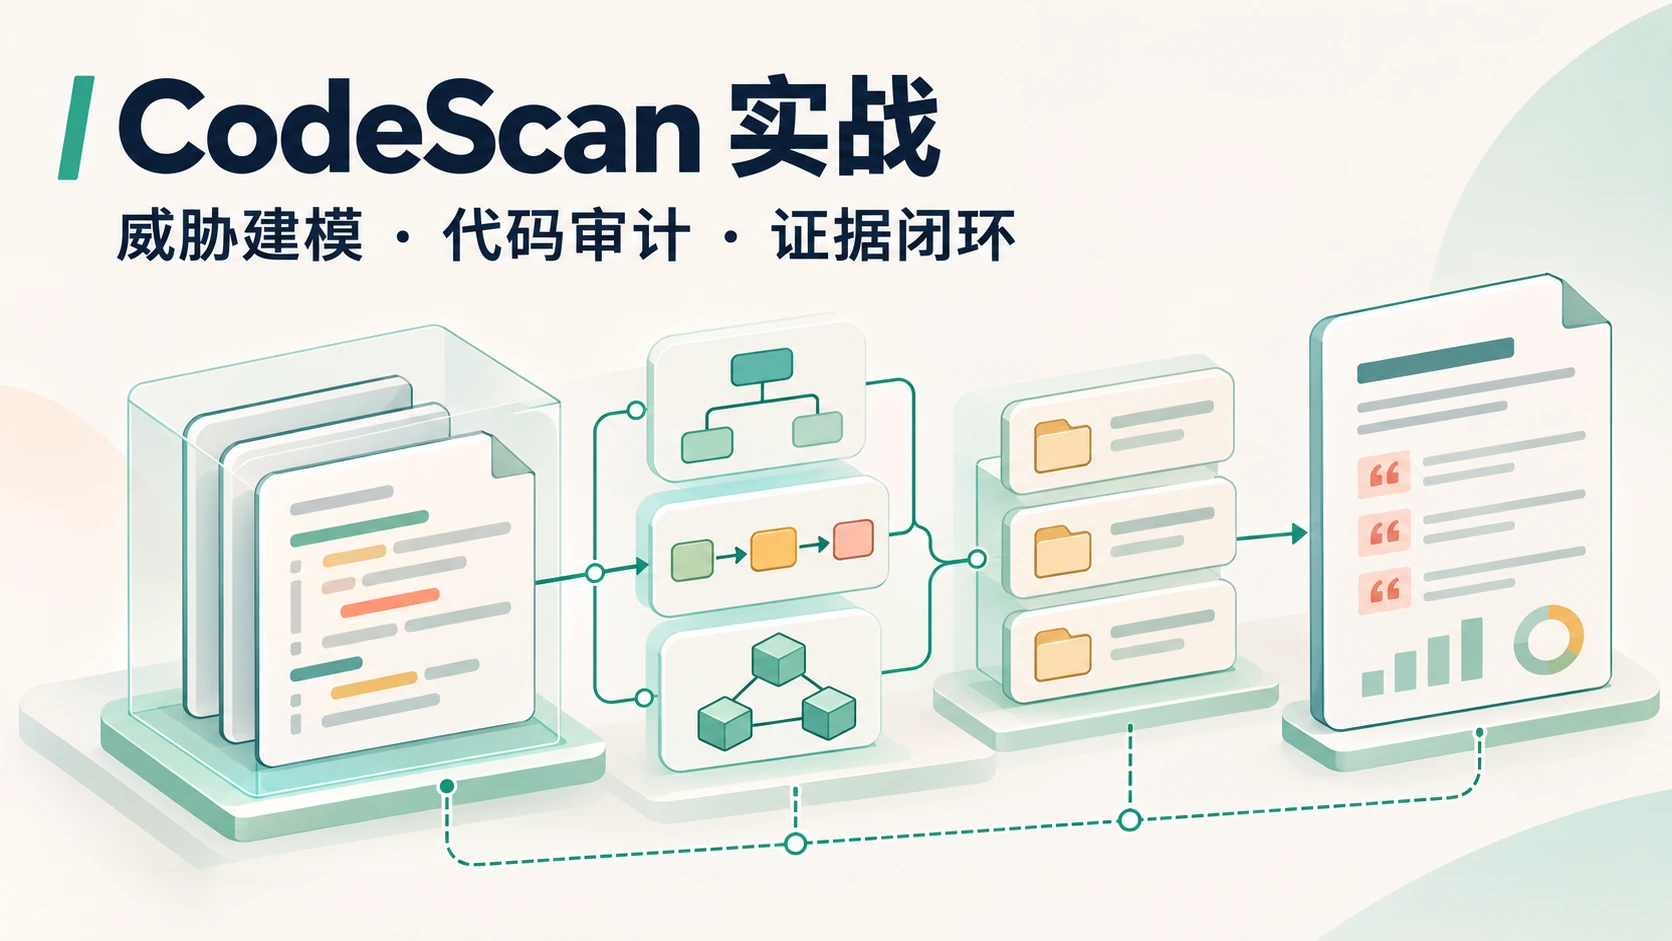
最初的需求很直接:从GitHub上发现CodeScan-Artex,以及自己收集、改写的其他代码审计Skills、威胁建模Skills、代码审计智能体等等,希望以 CodeScan-Artex 为主,把其余项目中有用的威胁建模、漏洞分析、PoC 和证据管理机制接进来。
真正开始运行后,问题很快从“怎么让模型多找漏洞”,变成了另一组更具体的问题:任务是否真的被拆解?接口和权限有没有源码依据?模型说已经派发,数据库里为什么没有意图?一轮结束时,哪些事实实际保存了?
这个系列按改造过程逐篇记录。它既包含部署步骤,也保留那些没有完成、不能确认和需要继续验证的部分。